shizuku 做了一件很朴素的事:把 adb 那一档权限装进一个常驻进程,再给第三方应用留一个调用入口。它不是框架、不是模块,也不接管系统;进程在,权限就在,进程停,一切归零。看懂这三句话,界面上的每个状态都能自己对上号。
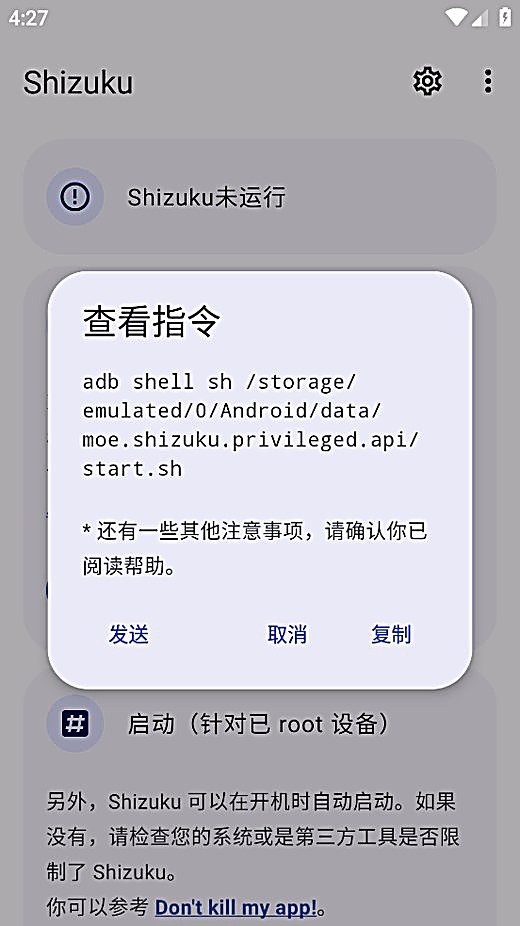
安卓自带一个 app_process 命令,能在不安装任何东西的前提下跑起一段 Java 代码。shizuku 的服务端就是被它拉起来的:一次调用把 jar 塞给虚拟机,虚拟机再把这个进程挂到系统服务上。
谁来发起这次调用,决定了权限有多高。走无线调试时,是系统自己的调试通道代发;走电脑 adb 时,是你在命令行里敲的那条命令代发。两条路最终拿到的身份都是 shell,这也解释了为什么它既能读系统设置,又动不了 boot 分区。
第三方应用并不直接和系统服务说话。它先把请求交给 shizuku 的客户端库,客户端库把参数打包,通过绑定调用送到服务进程,服务进程再用自己的身份去问系统。
工具调用 API,声明自己要执行什么操作,此时身份仍然是普通应用。
客户端库把请求序列化,附上调用方包名,交给绑定通道。
服务进程拆包、校验授权,再以 shell 身份转给对应的系统服务。
返回值沿原路返回。整条链路对用户不可见,界面只反映最终结果。
因此「谁在做事」这件事要分清:真正执行的是服务进程,应用只是发起方。这也是为什么撤销授权之后,工具会立刻失去能力,而不是等下一次重启。
进程是活的,权限才是活的。关机时这个进程被系统回收,绑定通道随之断开,所有依赖它的应用都会退回普通身份。开机后系统不会替你重新拉起它——那需要再发一次调试调用,而调试通道默认是关着的。
这也是「每次重启都要点一下启动」的全部原因。配对信息通常还在,所以第二次往往只差一次点击;只有在你手动撤销了无线调试配对、或者换了网络环境导致端口变化时,才需要重新配一次。
把它想成一根临时接上的水管:水压没问题,管子也在,但每次关总阀都得重新接一次。
授权名单由服务进程自己维护,落在应用私有目录里,不进系统设置、也不写全局数据库。所以它跟着应用走:卸载重装、清除数据,名单就空了,需要重新确认。
这条设计带来两个直接后果。一是名单不会在设备间同步,换手机要重来;二是名单不会因为你换了个配套工具而失效,只要服务还活着,之前批准的条目继续有效。
想彻底清空授权,不必逐个撤销,直接清除应用数据即可;反过来,只想停掉某一个,就在名单里点它。